Article · 22 septembre 2026 · Souveraineté et infrastructures critiques
Bahreïn, région perdue : la concentration n'avait pas besoin de la loi
Le 15 septembre, Amazon a écrit à ses clients que leurs données hébergées à Bahreïn ne reviendraient pas. Six mois après les frappes de drones, ce n'est plus une panne, c'est une perte. Aux Émirats, la règle de résidence interdisait de répliquer ailleurs. À Bahreïn, rien ne l'interdisait : l'État avait fait mieux qu'ordonner, il avait rendu la concentration désirable.
L'aveu du 15 septembre
La phrase figure dans une mise à jour du tableau de bord de santé d'AWS, publiée le 15 septembre 2026 et repérée par Reuters le lendemain. C'est la première communication publique d'Amazon sur le sujet depuis le mois d'avril. Elle est inhabituellement nette pour un fournisseur de cloud :
« Après une évaluation approfondie, nous avons déterminé que nous sommes incapables de restaurer l'accès aux ressources et données hébergées exclusivement dans cette région. »
Il s'agit de la région de Bahreïn. Le même verdict frappe l'une des trois zones de disponibilité de la région des Émirats arabes unis, celle que l'exploitant désigne par mec1-az2 ; la récupération des deux autres, mec1-az1 et mec1-az3, se poursuit. Amazon précise avoir « épuisé toutes les options possibles pour restaurer les données et ressources qui n'avaient pas été migrées avant que la région ne devienne indisponible ».
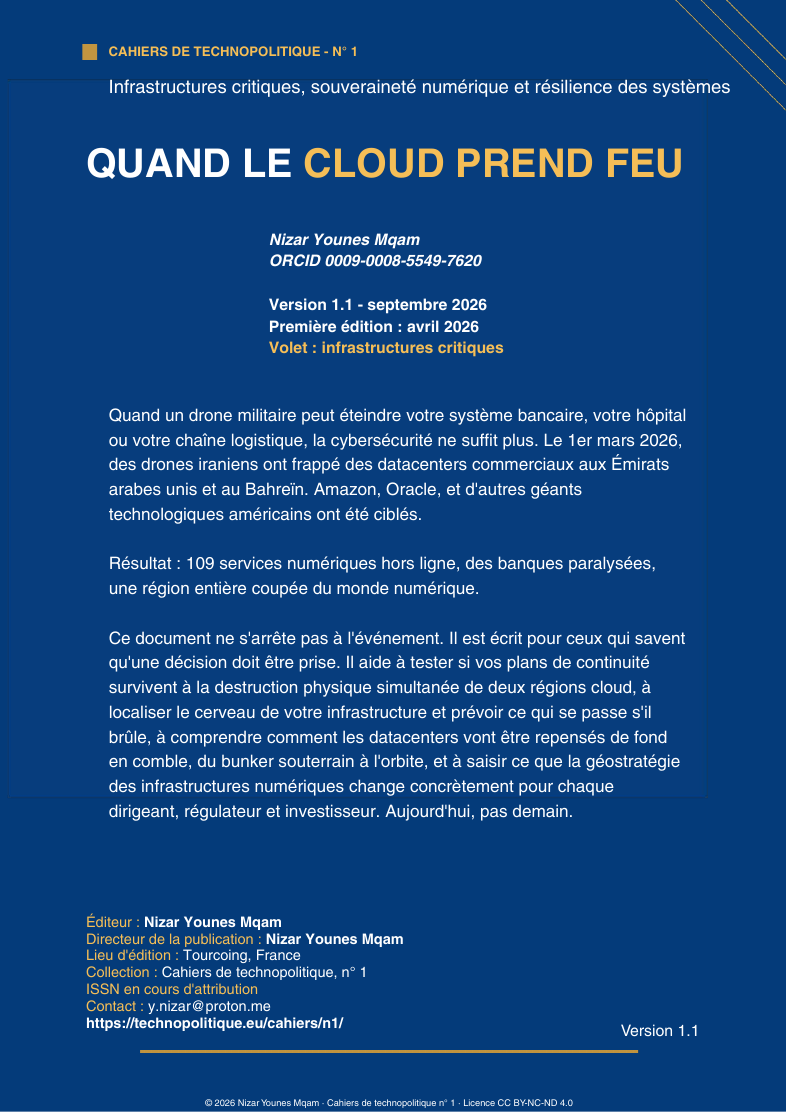
Le rappel des faits. Le 1er mars 2026, des drones ont touché directement deux installations aux Émirats et endommagé un site bahreïni par une explosion à proximité. Une seconde zone de Bahreïn est tombée en avril, mettant la région entière hors ligne. Le Corps des gardiens de la révolution islamique a revendiqué ces frappes en invoquant le soutien d'Amazon aux forces armées américaines ; c'est une revendication, et elle doit être attribuée comme telle. Ces frappes de mars sont l'objet du Cahier n° 1, Quand le cloud prend feu. Le présent article raconte ce qui s'est passé après.
Universitaires et juristes ont relevé dès avril que c'était la première fois qu'un État visait délibérément des centres de données dans un conflit armé. Ce qui se joue en septembre est d'un autre ordre : la démonstration que l'effet est irréversible.
Ce que la redondance ne couvrait pas
L'architecture d'AWS repose sur des zones de disponibilité : des grappes de centres de données isolées les unes des autres, chacune avec son alimentation, son refroidissement et son réseau propres, de sorte que la défaillance de l'une n'emporte pas les autres. C'est le socle de l'argument de fiabilité vendu depuis quinze ans. Il tient contre l'incendie, l'inondation et la coupure de courant, qui sont des événements locaux.
Amazon l'écrit sans détour : les dommages subis à Bahreïn « s'étendaient sur plusieurs zones de disponibilité et dépassaient ce que nos services régionaux et multi-zones sont conçus pour supporter ».
La leçon technique tient en une phrase : la redondance à l'intérieur d'une région cesse de protéger dès lors que la région entière devient la cible. Ce n'est pas un défaut de mise en œuvre, c'est la limite de conception, et elle était écrite dans le contrat depuis le début.
Deux pays, deux chemins vers la même concentration
Voici le point que l'abondante couverture de presse n'a pas relevé, et qui fait de cet épisode autre chose qu'un sinistre industriel.
Qui a perdu ses données ? Des courtiers, des plateformes d'échange, des sociétés de paiement agréés dans le Golfe. Pourquoi hébergeaient-ils dans la seule région locale, sans réplique ailleurs ? La réponse n'est pas la même des deux côtés du Golfe, et c'est l'écart entre les deux qui constitue le résultat.
Aux Émirats, la règle l'imposait. Le règlement d'externalisation de la Banque centrale des Émirats arabes unis, en vigueur depuis le 15 juillet 2021, ouvre son article 6 par une obligation sans ambiguïté : les banques doivent s'assurer que le système maître d'enregistrement, « qui comprend toutes les données confidentielles, est maintenu et conservé en permanence à l'intérieur des Émirats ». L'article 6.3 ajoute que ces données ne peuvent être partagées hors du pays sans l'accord de la Banque centrale et le consentement écrit préalable du client. Pour un établissement émirien, tenir sa copie de référence ailleurs n'était pas une option d'architecture : c'était une infraction.
À Bahreïn, rien de tel, et ce n'est pas un oubli. Le recueil de la Banque centrale de Bahreïn soumet bien l'externalisation hors du royaume à une autorisation préalable, mais il en excepte expressément le cloud : l'autorisation est requise pour toute externalisation auprès d'un tiers situé hors de Bahreïn, « à l'exclusion des services de données en nuage », et le recours à un fournisseur de cloud « à l'intérieur ou à l'extérieur de Bahreïn » n'appelle qu'une notification dans les cinq jours ouvrés suivant la signature. La clause est identique dans tous les volumes du recueil, pour toutes les catégories d'agréés concernées ici : banques conventionnelles, entreprises d'investissement, licences spécialisées, émetteurs de jetons.
Cette exception a une date, et la date dit tout. En juin 2017, Bahreïn adopte la première politique Cloud First de la région : les entités gouvernementales doivent privilégier le cloud avant toute autre solution. Le 26 septembre 2017, Amazon annonce que sa première région du Moyen-Orient s'implantera à Bahreïn. En octobre 2017, la Banque centrale amende son recueil « pour permettre l'utilisation des services de nuage ». La région ouvre en juillet 2019, et l'autorité numérique du royaume revendique aujourd'hui plus de 85 % des charges gouvernementales dans le cloud. Bahreïn n'a pas ordonné la localisation : il a construit l'aimant. L'État y a mis ses propres systèmes, le régulateur prudentiel a ouvert la porte au moment exact où l'industriel arrivait, et les agréés privés ont suivi, par latence, par coût, par écosystème, et parce que la région nationale était devenue le choix évident. La concentration n'a pas été produite par le régulateur ; elle a été produite par l'État sous un autre chapeau, celui de la politique industrielle.
Aux Émirats, la conformité a fabriqué la cible. À Bahreïn, l'attractivité l'a fabriquée, sans qu'aucun texte n'oblige personne. C'est la seconde situation qui est la plus inquiétante des deux, et elle est passée inaperçue. La localisation n'a pas besoin de la loi pour advenir ; une politique d'attractivité et l'économie du cloud la produisent seules. La loi ne fait qu'une chose de plus, mais elle est décisive : elle rend la concentration obligatoire, donc irréversible. Aux Émirats, les entreprises qui auraient voulu répliquer ailleurs ne le pouvaient pas. À Bahreïn, elles le pouvaient, et ne l'ont pas fait.
On tient là un résultat qui dépasse le Golfe. Partout où un État impose la localisation, il concentre, et ce qui est concentré est, par construction, rentable à détruire. Mais partout où un État se contente d'attirer, il concentre aussi, par d'autres moyens et sans laisser de trace dans le droit. La souveraineté telle qu'on l'écrit dans les textes, les données restent chez nous, entre en collision frontale avec la résilience telle qu'on la pratique, les données existent en plusieurs endroits. Personne n'avait eu à arbitrer, parce que personne n'avait encore frappé.
Un risque transférable que personne n'a transféré
Reste la question que l'on ne pose pas : qui paie ? Jusqu'ici, Amazon. Le groupe a émis environ 150 millions de dollars d'avoirs à ses clients touchés, et les a absorbés sur ses propres fonds, faute d'être assuré pour cela. Un avoir commercial n'est pas une indemnisation, et il ne reconstitue aucune donnée.
Au-delà, la réponse tient dans une distinction que la couverture de presse a manquée, et que j'avais manquée moi-même dans la première version de ce texte. On lit partout que ce risque n'était pas assurable. C'est inexact pour une part, exact pour l'autre, et la ligne de partage entre les deux est le vrai résultat.
Trois portes se ferment effectivement, chacune pour sa propre raison. La cyberassurance exclut les actes étatiques et assimilés à la guerre, et de toute façon il ne s'agissait pas d'une cyberattaque. L'assurance dommages standard exclut la guerre. Et la donnée détruite n'est un bien corporel dans aucune de ces polices. Mais il existait une quatrième porte.
La quatrième porte n'était pas fermée. « Typiquement, une police exclut la guerre », dit à Forbes le responsable des centres de données du courtier Gallagher. Typiquement : par défaut, non par impossibilité. Il existe un marché dédié, ancien et actif, celui des violences politiques et du terrorisme, dont la branche dite war on land couvre précisément le dommage de guerre à terre. Des porteurs la souscrivent à hauteur de plusieurs dizaines de millions de dollars par risque ; les grands assureurs spécialisés la nomment dans leurs documents financiers ; et dès mars 2026, les analystes de marché suivaient l'exposition des porteurs de political violence et de war on land à la montée des tensions avec l'Iran. Ces polices sont chères, rares, et rarement souscrites.
Pourquoi ne l'étaient-elles pas ici ? La Lloyd's donne elle-même la réponse dans un rapport consacré aux violences politiques : la demande de couverture terrorisme est tirée par les prêteurs, et les banques sont peu susceptibles de signaler le besoin d'autres couvertures, comme le war on land. Personne dans la chaîne n'avait intérêt à poser la question, donc personne ne l'a posée.
Mais il faut dire pour qui cette porte s'ouvrait. Une police war on land indemnise le propriétaire des biens détruits : ici, les murs, les groupes froids et les serveurs appartenaient à Amazon, pas à ses clients. Pour qu'un client touche quoi que ce soit, il fallait une marche de plus, une extension de carence de fournisseur nommant l'hébergeur, qui existe et se souscrit aussi. Et même alors, l'objet perdu reste une donnée, qui n'est un bien corporel dans aucune de ces polices. Le marché existait pour les murs et pour l'interruption d'activité. Pour la donnée elle-même, il n'existait pas.
Le bilan se sépare donc en deux. Pour tout ce qui était matériel, un risque connu, nommé, tarifé et disponible n'a été acheté par personne, faute qu'aucun acteur de la chaîne soit incité à le nommer : une défaillance d'attention, qui se corrige par une question posée au bon moment. Pour la donnée détruite, aucun produit n'existait, et c'est l'actif qui comptait le plus : une défaillance de marché véritable. La première se répare au prochain renouvellement. La seconde attend encore son assureur.
Il faut mesurer ce que cela signifie. Un acteur étatique a détruit de façon permanente les actifs numériques d'entreprises de pays tiers, en frappant les installations d'une société privée américaine implantée chez des alliés du Golfe. Ni les propriétaires des données, ni le territoire atteint n'étaient belligérants. Le marché qui existait pour la part matérielle du risque n'a pas été sollicité ; pour la part qui comptait le plus, la donnée, il n'existe pas de marché.
Ce qui vient
De cette impasse découlent trois mouvements, et ils sont géopolitiques.
Le rapport d'échange est intenable. Quelques dizaines de milliers d'euros d'aéronef sans pilote contre une installation qui en vaut des centaines de millions. Aucun blindage ne corrige un tel écart : on discute de coques renforcées, d'enfouissement, de redondance accrue, mais la seule parade réelle est la dispersion. Or la dispersion détruit l'économie de la concentration, qui est ce qui rend le cloud bon marché. Le modèle économique et la vulnérabilité stratégique sont la même propriété.
Le risque remonte vers l'État, ou le capital s'en va. Pour le risque matériel, le marché sait faire ; il n'y manque qu'une raison de vendre et un acheteur, et un prêteur qui en fait une condition de financement suffit à les créer. Pour la donnée détruite, il n'existe ni produit ni porteur : si quelqu'un doit garantir ce risque-là, ce sera l'État en dernier ressort. La puissance publique devient alors l'assureur des actifs numériques privés, et décide donc, en pratique, où le calcul du monde a le droit d'exister. C'est une prérogative que personne n'a votée. À défaut, les investisseurs se retirent des zones exposées.
Le pari du Golfe prend une prime de guerre. Les monarchies pétrolières ont engagé leur après-pétrole sur l'idée de devenir le carrefour mondial du calcul, avec des projets de centres de données à l'échelle du gigawatt. L'Iran vient de démontrer, à répétition, que ces installations sont atteignables. Chaque contrat signé désormais dans la région intègre ce fait, qu'il le dise ou non.
Ce qu'on ne sait pas
Il faut dire les limites, parce qu'elles sont réelles.
Aucun montant global de la perte n'est public. Le nombre exact de frappes contre des infrastructures de cloud depuis mars varie selon les recensements, et aucun n'est officiel. La revendication du Corps des gardiens de la révolution est une revendication, non un fait établi, et le lien qu'elle invoque entre ces installations et des opérations militaires américaines n'est pas démontré publiquement. Enfin, si les clauses de guerre compliquent déjà des demandes d'indemnisation, aucune décision d'assureur sur un sinistre nommément identifié n'est publique : ce que décrit cet article est l'état du droit des polices et la structure du marché, pas le sort d'un dossier particulier.
Ce qui est établi, en revanche, tient en trois faits. Les données de Bahreïn ne reviendront pas, et l'exploitant l'écrit. Ceux qui les ont perdues hébergeaient dans la seule région locale, aux Émirats parce que la règle l'imposait, à Bahreïn parce que tout, depuis 2017, y conduisait sans que rien ne l'ordonne. Et la part matérielle du risque était transférable, personne ne l'a transférée ; la part immatérielle ne l'était pas, et personne ne l'a dit.
Sources
AWS Health Dashboard, mise à jour du 15 septembre 2026, rapportée par Reuters le 16 septembre, ainsi que par CNBC, The National et Insurance Journal. Les citations d'Amazon en proviennent.
Sur la qualification des centres de données comme cibles dans un conflit armé : Ce que les frappes iraniennes sur des centres de données Amazon changent, ou non, à la conduite de la guerre, The Conversation, 4 avril 2026.
Sur les exclusions de guerre et la segmentation des couvertures : L'Argus de l'assurance (janvier 2026), Les Petites Affiches (février 2026), et la presse spécialisée du courtage sur la concentration des risques des centres de données.
Sur les obligations de résidence : Banque centrale des Émirats arabes unis, Outsourcing Regulation for Banks (C 14/2021), article 6 ; Banque centrale de Bahreïn, Rulebook, exigences d'externalisation, clause identique aux modules OM-2.1.7, RM-7.1.7, GR-11.1.7 et SIO-5.10.7, journal de modifications d'octobre 2017.
Sur la politique bahreïnie du cloud : iGA, Cloud First Policy (juin 2017) ; le taux de charges gouvernementales hébergées dans le cloud est revendiqué par l'autorité et par l'exploitant. Sur le coût absorbé par l'exploitant et l'exclusion de guerre : Forbes, 21 avril 2026. Sur le marché des violences politiques : Lloyd's, Global Business and the Threat of Political Violence ; S&P Global Market Intelligence, 13 mars 2026.
Le récit des frappes de mars 2026 et de leurs effets immédiats fait l'objet du Cahier n° 1.
Correction du 22 septembre 2026
Une première version de cet article, publiée le matin même, affirmait que les clients touchés hébergeaient localement parce que les règles de résidence de leurs régulateurs le leur imposaient. Cela vaut pour les Émirats arabes unis ; cela ne vaut pas pour Bahreïn, dont le recueil réglementaire dispense expressément les services de cloud de l'autorisation préalable d'externalisation à l'étranger. La même version présentait la perte comme non assurable : sa part matérielle était assurable sur le marché des violences politiques et ne l'a pas été ; seule la donnée elle-même ne l'était pas. L'article a été réécrit sur ces deux points, titre compris.
Pour citer cet article
Mqam, N. Y. (2026, 22 septembre). Bahreïn, région perdue : la concentration n'avait pas besoin de la loi. Technopolitique. https://technopolitique.eu/articles/cloud-bahrein-region-perdue/
Lire aussi
N° 1 · Étude · Septembre 2026
Quand le cloud prend feu
Le récit des frappes du 1er mars 2026 sur des centres de données commerciaux aux Émirats et à Bahreïn, et de la mise hors ligne de 109 services. Le présent article en écrit la suite : six mois plus tard, une partie de ce qui a disparu ne reviendra pas.
37 pages · 44 sources · PDF 951 Ko
DOI 10.5281/zenodo.22812311